承認を減らす設定をClaude CodeとCodexで比べる 判定に任せるか囲いで守るか
Claude Codeのauto modeがClaudeのアプリでも既定になる。承認の手間を減らす設定を、Claude CodeとCodexで並べ、何が人の確認の代わりに危ない操作を止めるのかを整理した。
記事の内容を自社でどう進めるか、内容が固まっていない段階でも相談できます。仕事の相談
毎週 1 回、その週の記事から 5 本と実践の 1 本を選んでメールで届けます。ニュースレターを購読する(無料)
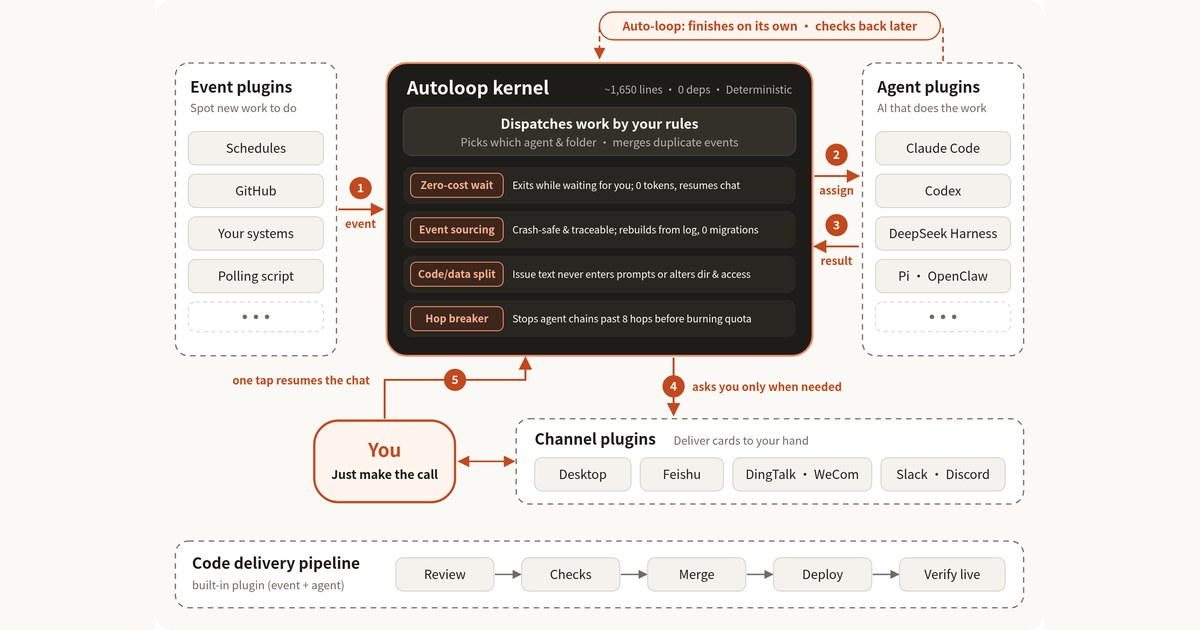
米Anthropicは2026年10月22日、Claude Codeで既定にした「auto mode」を、来週からPro・Max・TeamのプランのほとんどのClaudeのアプリでも新しい会話の既定にすると明らかにした。コーディングエージェントの承認の手間を減らす設定は、道具ごとに考え方が違う。Claude Codeは操作を1つずつ判定の仕組みに調べさせ、米OpenAIのCodexは書ける場所と通信を囲いで絞ってから承認を減らす。どちらを選ぶかで、人が確かめる場面の置き方が変わる。
承認の97%は素通りだった
承認を減らす動きの出発点は、人の確認が形だけになっていたことだ。Anthropicのauto modeの記事によると、Claude Codeの利用者は権限の確認の97%をそのまま承認していた。作業の計画を見せる場面では39%を差し戻すのに、1つずつの操作の確認で差し戻すのは3%にとどまる。
設定のファイルにも同じ傾向が出ていた。2026年6月の時点で、CLIをよく使う人の49.5%がBashのコマンドを通すルールを書いていた。中には、どんなコマンドでも通すルールや、「Bash(python:*)」のように実質同じ働きのルールもあった。確認を減らしたい人は、すでに自分で穴を開けていたことになる。
Claude Codeは操作を判定する
Claude Codeの権限モードの説明書は、確認なしで動く範囲の違う6つのモードを並べる。既定の「default」は読み取りだけを通し、「acceptEdits」はファイルの編集と「mkdir」「mv」などのよく使うコマンドまで通す。「auto」はすべてを通す代わりに、裏で安全の確認をかける。「bypassPermissions」は確認も安全の確認も外す。
autoの中身は、別のモデルが人の代わりに操作を調べる仕組み(分類器)だ。頼まれた範囲を超える操作、知らないインフラに向けた操作、Claudeが読んだ悪意のある文に操られたように見える操作を止める。autoに入ると「Bash(*)」のような広すぎる許可のルールは脇に置かれ、「Bash(npm test)」のような狭いルールは残る。3回続けて、または合わせて20回止められると、autoは止まり、人の確認に戻る。この回数は変えられない。
同社は効き目の数字も出している。有料の参加者1053人の実験で、確認の1つを明らかに危ないコマンドに差し替えたところ、人が止めたのは13.6%だったが、auto modeは89%を止めた。人は序盤なら約17%を止めていたものの、50回以上の確認の後は約5%まで下がった。
Codexは書ける場所と通信を絞る
Codexの考え方は、OpenAIがGitHubで公開しているCodexのソースコードの設定の定義から読み取れる。承認の方針は4つある。信頼していないプロジェクト向けの「untrusted」は、決めたルールで許したもの以外のコマンドに承認を求める。既定の「on-request」は、承認を求める時をモデルが決める。「never」は人に一切聞かず、失敗はそのままモデルに返す。もう1つの「granular」は、シェルのコマンドやMCPの問い合わせなど種類ごとに、聞くか自動で断るかを決める。
これと組み合わせるのが、コマンドを動かす囲い(サンドボックス)の範囲だ。「read-only」は読み取りだけ、「workspace-write」は作業中のフォルダへの書き込みまでを許し、どちらも外への通信は既定で切る。「workspace-write」でも、エージェントが自分の権限を広げられないよう「.git」や「.codex」のフォルダは読み取りだけに残す。「danger-full-access」は制限を外す。
コマンドラインの共通のオプションの定義には、承認を自動の確認に回す「--approve-for-me」があり、この時は「workspace-write」の囲いを使う。承認も囲いも外す「--dangerously-bypass-approvals-and-sandbox」(別名「--yolo」)は、定義の説明に「EXTREMELY DANGEROUS」とあり、外側で隔離された環境だけで使うものとされる。
どちらも危険はなくならない
止め方は違っても、両社とも全部を任せてよいとは書いていない。Anthropicは、判定は分類の仕組みに頼るので危険はなくならないとし、本番のインフラへの大きな変更は自分で確かめるよう勧める。bypassPermissionsについても、インターネットにつながらないコンテナや仮想マシンのような隔離した環境だけで使うよう説明書に書いている。
逆に、どちらにも最後まで残る歯止めがある。Claude Codeでは、bypassPermissionsでも拒否のルールは効き、管理者は管理用の設定でこのモードを使えなくできる。Codexの「never」は承認を聞かないだけで、囲いの範囲は別に決まる。承認の手間を減らす設定は、人の確認をなくすものではなく、どこで止めるかを道具ごとに置き直すものだ。
編集部の見方
承認を押す回数が減ると、人が確かめる場面は自然には残らない。だから、どこで人が見るかを先に決めておきたい。Claude Codeでautoを使うなら、本番に触る操作を拒否や確認のルールに書いておく。Codexなら、囲いを「workspace-write」にとどめ、外への通信を開く設定や承認と囲いを外す設定はコンテナの中だけにする。作業の計画は4割近く差し戻されているという数字は、人の目が効くのは1つずつの操作より計画の段だと示している。チームで使うなら、計画を見る工程と、止めたい操作の一覧を先に決めてから承認を減らすのがよい。
出典
に確認(日本時間)
- Anthropicのauto modeの記事(claude.com)
- 権限モードの説明書(code.claude.com)
- OpenAIがGitHubで公開しているCodexのソースコード(github.com)
- 共通のオプションの定義(github.com)
この記事は役に立ちましたか
ありがとうございます
ありがとうございます