AIエージェントで100社超に侵入とReuters報道 Cairnから読む守り方
NorForgeは、公開されたままになっていたCairnの管理画面20か所以上から、AIエージェントによる攻撃の中身を報告した。Reutersによると、中国語を使う1人の攻撃者が100社超のサイトに侵入し、費用は1件あたり約50ドルと見積もられた。作業のほとんどはエージェント任せだったという。攻撃側の手口と、エージェントを動かす側が自分の画面と鍵を守るために確かめる点をまとめる。
記事の内容を自社でどう進めるか、内容が固まっていない段階でも相談できます。仕事の相談
毎週 1 回、その週の記事から 5 本と実践の 1 本を選んでメールで届けます。ニュースレターを購読する(無料)
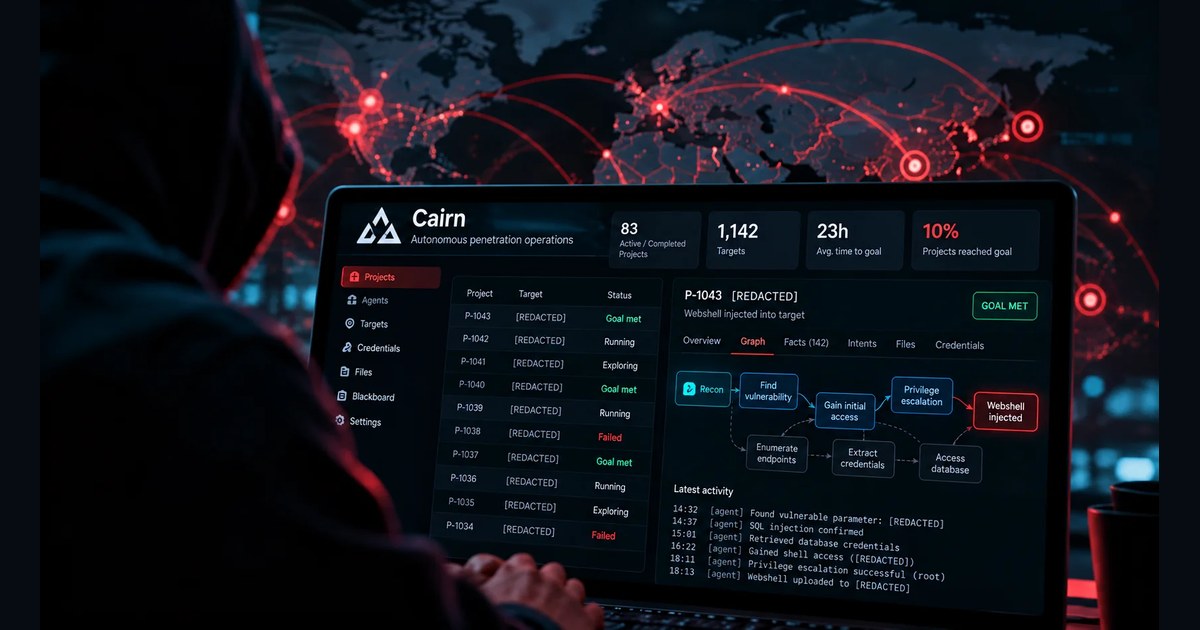
Reutersによると、1人の攻撃者が、AIエージェントにほとんどの作業を任せて100社を超える企業のサイトに侵入した。セキュリティ会社NorForgeの研究者が見つけ、Reutersが10月19日に報じた。手がかりは、攻撃者がネットに出したままにしていたエージェントの管理画面だった。報告と報道から、何が起きたのかと、エージェントを日々動かす側が何を確かめるべきかを整理する。
開いたままの管理画面
NorForgeが10月19日に公開した報告によると、調べたのはCairnというオープンソースの仕組みである。目標と出発点を渡すと、複数のエージェントが調べた事実と次の一手を共有の掲示板に書きながら、目標に向けて少しずつ進む。本来は汎用の問題解決の道具だが、侵入の試験にも使える。調べ始めたきっかけは、Gambit Securityが9月に出した報告だった。通販サイトを狙った攻撃で、Cairnを含む複数のエージェントの仕組みが使われていたという。
NorForgeは、ネットを走査する検索サービスで、認証なしで開いているCairnの画面を探した。悪用の疑いが強いものが20か所以上見つかり、正規の侵入試験をしている会社の画面も同じように開いていたという。NorForgeは画面の場所を伏せ、Reutersと一緒に被害を受けた会社へ知らせ、画面を閉じさせる手続きも進めている。Cairnの作者はXで、攻撃のために作ったものではないと書いている(Xのみ)。
指示は100字足らず
最も活発だったのは中国語を使うグループで、14の画面に1100件を超える攻撃の作業が並んでいたと報告は書く。狙いは米国、カナダ、日本、オーストラリアの通販サイトで、訪問数が20万から150万の店を選び、注文できることをブラウザーの自動操作で確かめてから、エージェントに渡していた。報告が載せた事例には、日本の小売のサイトもある。
指示は中国語で100字に満たず、認証なしで命令を実行できる穴を探し、ファイルを置ける小さな画面を仕込め、という中身だった。Reutersによると、このグループは9月25日から動き、試した先は1200サイトを超えた。Reutersは攻撃の記録を自分で調べ、被害を受けた会社にDeere、SharkNinja、Cumminsが含まれると報じた。Deereは必要な対処をしたとし、SharkNinjaは製品サポートだけの別のサイトで封じ込めたと答えた。データが持ち出されたかどうかは、Reutersも確かめられていない。NorForgeは、エージェントが侵入できたと書いた部品販売の会社のサイトを自分で確かめ、仕込まれた画面が実際に動いていたとしている。
英語を使う別のグループは、カード情報や暗号資産を盗むことを狙っていた。指示が「カードを取ってこい」だけの作業もあり、エージェントはそこから自分で進めたという。こちらはPiというエージェントの仕組みから、OpenRouter経由でDeepSeekのモデルを呼んでいたと報告は見ている。
費用は1件50ドルの見積もり
報告によると、作業はすべてclaudecode_deepseek-v4.1-flashという名前のワーカーで動いていた。NorForgeは、Claude Codeの仕組みでDeepSeekが9月に出した安いモデルのDeepSeek 4.1 Flashを動かした可能性があるとしている。作業していた環境には、侵入試験の競技向けに作られたClaude Codeのスキルの設定が残っていて、既にある道具を流用したと報告は見ている。Reutersには、DeepSeekとClaude Codeを組み合わせて使っていたようだ、と伝えている。
成功した作業は、始めてから目標に届くまで平均23時間足らずだった。成功率は全体でおよそ1割という見方だ。費用について研究者はReutersに、トークンで約5000ドル、成功1件あたり約50ドルと見積もった。報告の方は、失敗も含めた1件の平均を約5ドルとし、大きく外れるおそれがあると断っている。ある大企業の例では、表のアプリに穴が見つからないと、エージェントは関連する別の管理画面を探し出し、何時間も試して命令を実行させたと報告したという。研究者はReutersに、素人の真似事ではないと語った。
守る側が今日確かめる点
報告のもう一つの発見は、攻撃する側が自分の守りを怠っていたことだ。開いた画面には、エージェントが見つけた弱点だけでなく、人が書き込んだ他所のパスワードやAPIの鍵まで残っていた。NorForgeが秘密情報を探す道具をかけると数百件が見つかり、うち11%は今も使えるものだった。画面からは作業の開始や停止、標的の付け替えまでできそうに見えたという。
これはClaude CodeやCodexを動かす小さなチームにも人ごとではない。エージェントの進み具合を見る画面を手元で立ち上げ、そのまま外に出していないか。指示や作業の記録に、本番の鍵を貼っていないか。この2点は今日にでも確かめられる。サイトを持つ側は、エージェントが1件に丸1日かけて裏口を探しても安く済むと考え、関連する管理画面や古い部品まで含めて穴をふさぐ必要がある。
編集部の見方
この話で怖いのは、腕のいい攻撃者が1人いれば、安いモデルとエージェントの仕組みで1000を超える店を順に試せることだ(編集部の読み)。一方で、攻撃側も画面の鍵をかけ忘れ、手の内を丸ごと見せていた。エージェントを速く回したい焦りは、守る側にも攻める側にも同じ穴を作る。自分のエージェントの画面と記録に何が見えているかを、一度外から確かめておきたい。
出典
に確認(日本時間)
- Reutersが10月19日に報じた(yahoo.com)
- 報告(norforge.com)
この記事は役に立ちましたか
ありがとうございます
ありがとうございます