Stripe、手元で動かす「MCP」の配布を終了 秘密鍵での接続は11月30日まで
決済サービスのStripeは、AIエージェントをStripeにつなぐ手元用のMCPサーバーの配布を終え、接続先をホスト版の1つにまとめた。12月からはホスト版も秘密鍵と、Agentの印のない制限付きキーを受け付けなくなるため、11月30日までにOAuthかエージェント用のAPIキーへ移す必要がある。
記事の内容を自社でどう進めるか、内容が固まっていない段階でも相談できます。仕事の相談
毎週 1 回、その週の記事から 5 本と実践の 1 本を選んでメールで届けます。ニュースレターを購読する(無料)
決済サービスのStripeは11月5日、AIエージェントをStripeのAPIにつなぐ手元用のサーバー「@stripe/mcp」のnpmパッケージの説明を更新し、今後はセキュリティの修正も含めて更新しないと明らかにした。接続先は、Stripeが動かすホスト版の「https://mcp.stripe.com」の1つになる。ホスト版も12月から秘密鍵での接続を断るため、Claude CodeやCodexでStripeを操作している人は、11月30日までに設定を書き換える必要がある。
手元のサーバーは「更新なし」に
MCPは、AIと外部の道具をつなぐ標準の手順だ。Stripeはこれまで、利用者の手元で「npx @stripe/mcp」を動かし、秘密鍵を渡してStripeのAPIを呼ぶ形を案内してきた。Claude DesktopやDockerで同じサーバーを動かす設定例も、パッケージの説明に載っていた。
ところが、11月5日に出た最新版0.3.4の説明の冒頭には「Deprecated」の注記が入った。Stripeによると、このパッケージはもう保守せず、セキュリティの修正も出さない。代わりに、MCPに対応した道具からホスト版へ直接つなぐよう求めている。手元のサーバーの最後のソースは、GitHubのstripe/aiのリポジトリに残した。ホスト版は今後も使えるとも書いている。
つまり、手元で動かしてきたサーバーは、今日から壊れるわけではないが、穴が見つかっても直らない道具になった。
12月から秘密鍵は通らない
もう1つの期限は、ホスト版の認証の側にある。StripeのMCPのドキュメントによると、12月からホスト版は、全権限を持つ秘密鍵と、Agentの印のない制限付きのAPIキーを受け付けない。こうしたキーで呼ぶと、401のエラーとOAuthへの案内が返る。移す期限は11月30日だ。
移し先は2つある。人が対話しながら使う道具では、OAuth(キーを渡さずに、ブラウザーで許可を出す仕組み)を使う。人の手を離れて動くエージェントには、要る権限だけを付けた「エージェント用のAPIキー」を作る。ダッシュボードではAgentの印で見分けられ、Stripeは古いキーを差し替える時はテスト用の環境で確かめてから古いキーを失効させるよう勧めている。
道具ごとの付け直し方
ドキュメントには、主な道具ごとの手順が並ぶ。Claude Codeではコマンド1行でホスト版を足し、起動してから「/mcp」でOAuthの許可を出す。コマンドは「claude mcp add --transport http stripe https://mcp.stripe.com/」だ。
Codexでも1行で足せる。ChatGPTのデスクトップのアプリ、Codexのコマンドラインと拡張機能は同じ設定を使うので、1回つなげば切り替えても付け直さなくてよいという。コマンドは「codex mcp add stripe --url https://mcp.stripe.com」になる。
CursorとVS Codeは、MCPの設定ファイルにホスト版のURLを書く。OAuthが使えない場面では、エージェント用のAPIキーを環境変数に入れ、設定から参照する形をとる。Stripeは、キーをコマンドの引数に直接書かないよう注意している。まとめて設定したい人には、Stripeのコマンドラインの道具で「stripe agent setup」を流し、使っているエージェントを見つけて設定とスキルを入れる方法も用意した。
返金は人の確認を通す
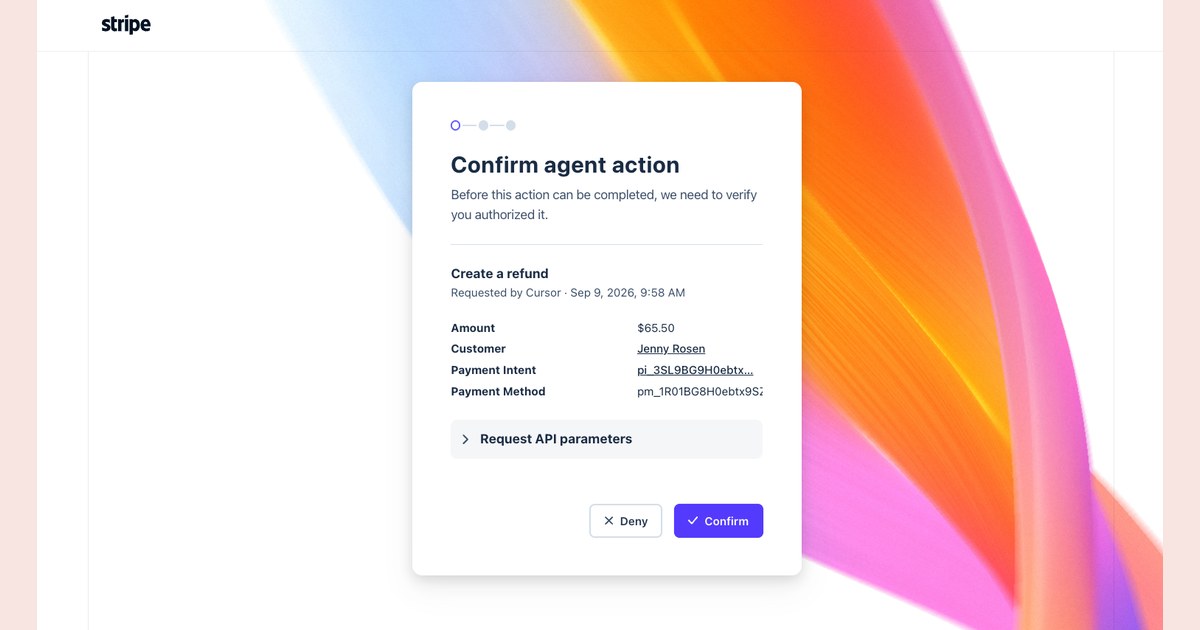
ホスト版には、人の確認を挟む守りもある。ドキュメントによると、返金や送金のような操作は、ダッシュボードで人が承認するまで実行されない。承認しないまま24時間たつと、依頼は消える。
チームの管理者は、本番とテストの環境ごとにMCPの利用を止められる。許可したセッションは設定の画面に並び、1つずつ取り消せる。Stripeは、道具の呼び出しを実行の前に確かめる設定を有効にし、ほかのMCPサーバーと一緒に使う時は、外から紛れ込む指示による攻撃に気をつけるよう書いている。
今回の変更は、Stripeにつなぐ道を、秘密鍵を手元に置く形から、権限を絞った鍵と人の承認を通すホスト版の1本に移すものだ。
編集部の見方
Claude CodeやCodexの設定に「@stripe/mcp」と秘密鍵を書いたままの人は、まずその行を探して消し、ホスト版を足してOAuthで許可を出し直すのが早い。決まった時刻に動かすジョブでStripeを読ませているなら、全権限の秘密鍵をやめ、読むだけの権限のエージェント用キーに替える機会になる。12月に入ってから401で止まって気づくより、テスト用の環境で今のうちに試しておきたい。
出典
に確認(日本時間)
- npmパッケージの説明(npmjs.com)
- stripe/aiのリポジトリ(github.com)
- MCPのドキュメント(docs.stripe.com)
この記事は役に立ちましたか
ありがとうございます
ありがとうございます