Azure Managed Grafanaに権限を奪われ得る脆弱性 公告の状態は修正済み
米Microsoftは11月11日(日本時間)、可視化のサービス「Azure Managed Grafana」に、認証なしで権限を奪われ得る脆弱性「CVE-2026-114160」があると公表した。深刻度は最も高い「Critical」で、製品の状態を修正済みとしている。利用者が入れる更新の手順は示されていない。
記事の内容を自社でどう進めるか、内容が固まっていない段階でも相談できます。仕事の相談
毎週 1 回、その週の記事から 5 本と実践の 1 本を選んでメールで届けます。ニュースレターを購読する(無料)
米Microsoftは11月11日(日本時間)、可視化のサービス「Azure Managed Grafana」に、認証なしで権限を奪われ得る脆弱性があると公告で公表した。深刻度は最も高い「Critical」で、公告は製品の状態を修正済みとしている。公告は利用者の対応が要るという印を付けているが、11月11日の時点で、その中身は書かれていない。
公告の状態は修正済み
公告によると、影響と修正は次のとおりだ。
- 対象: Azure Managed Grafana(公告の基準の版は1.0.0.0)
- 修正: 公告の製品の状態は「fixed」(修正済み)。更新の欄は、再起動が要るかを「No」としている
- CVE番号: CVE-2026-114160(NVDの記録は11月11日(日本時間)に公開)
- 深刻度: CVSS 3.1で9.8(Microsoftの評価)。認証も利用者の操作も要らない。評価の内訳は、ネットワーク越しに、特別な条件なしに攻撃でき、機密性・完全性・可用性の全てへの影響を「高」としている。影響の範囲は、脆弱なサービスの外には変わらないとする。悪用の状況などを加味した値は8.5
- 弱点の種類: CWE-918(サーバー側からのリクエストの偽造、SSRF)
- 中身: 認証されていない攻撃者が、サービスに攻撃者の用意した宛先へリクエストを送らせ、サービスのアクセストークンを漏らし得る
NVDの記録は11月11日の時点で分析待ちの状態で、NVD自身の評価はまだ付いていない。記録の出どころはMicrosoftで、載っているCVSSの値もMicrosoftが付けた物だ。公告は、Microsoftが毎月出すセキュリティ更新の11月の回の1件として出た。公告の版は1つで、11月11日の時点で改訂は無い。影響の種類は「Elevation of Privilege」(特権の昇格)だ。公告のよくある質問は、攻撃が成功すると、攻撃者はそのトークンに与えられた権限で動けると書く。ただし公告は、そのトークンがどのIDの物かを書いていない。
ワークスペースとIDを洗い出す
まず、どのワークスペースが、どのIDで他のリソースに入っているかを確かめる。Azure CLIのコマンドの文書によると、Azure Managed Grafanaのコマンドは拡張機能「amg」にあり、Azure CLIの2.75.0以上で使える。「az grafana list」でサブスクリプションのワークスペースを一覧にし、「az grafana show」で各ワークスペースの設定を見る。Azureのリソースの一般的な出力として、「identity」の欄に、使っているマネージドIDが出る。ワークスペースが複数のサブスクリプションにある時は、「--subscription」でサブスクリプションごとに一覧を取る。
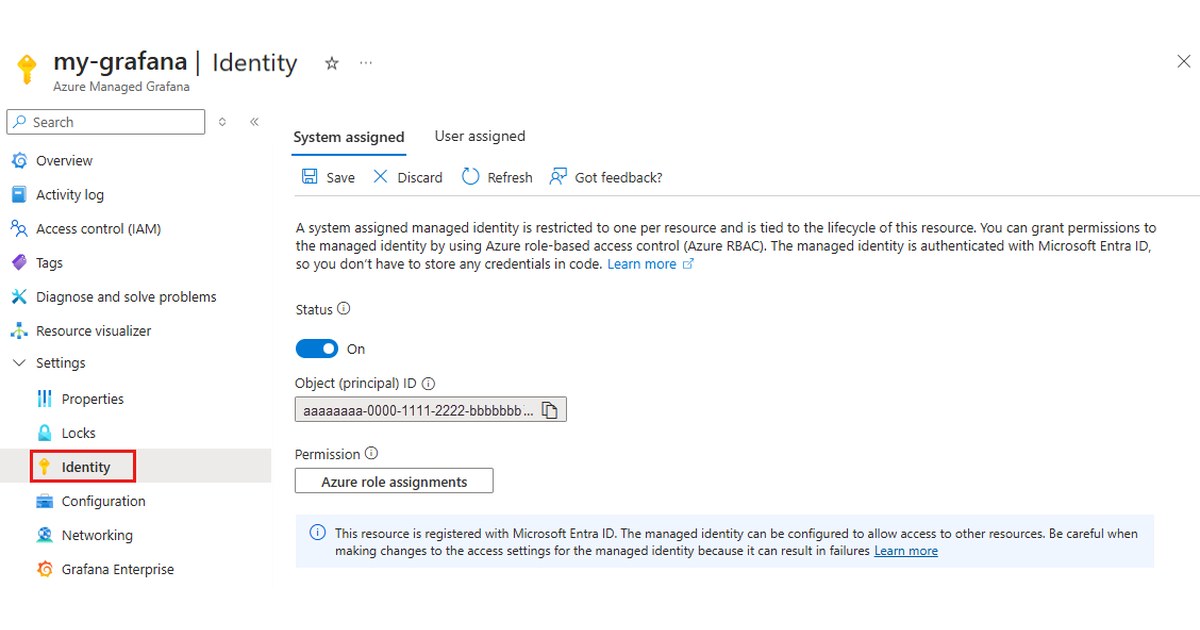
認証の設定の文書によると、データソースへの認証は、システム割り当てのマネージドID、ユーザー割り当てのマネージドID、アプリの登録によるサービスプリンシパルのどれかだ。ポータルで作ると、システム割り当てのIDがデフォルトで有効になる。1つのワークスペースに割り当てられるマネージドIDは1つだけだ。同じ文書は、システム割り当てのIDを無効にするとIDが消え、有効に戻すと別のIDとして作り直されて、前のロールの割り当ては効かなくなると注意している。ユーザー割り当てのIDを使っている時は、そのIDに付いたロールを見る。
IDのロールは、権限の文書にある「az role assignment list --assignee-object-id」のコマンドで確かめられる。文書の例は「Monitoring Reader」のロールと範囲を指定する。Azure CLIの一般的な使い方として、ロールと範囲の指定を外して「--all」を付けると、そのIDに付いた全てのロールが出る。
利用者向けの更新の手順は示されていない
公告は製品の状態を「fixed」とし、更新の欄は「Release Notes」「Security Update」と書くだけで、リンクは無い。利用者が入れる更新や設定の変更の手順は、11月11日の時点で公告に無く、回避策も書かれていない。公告は利用者の対応が要るという印を付けているので、中身が出たら、この記事に新しい版を足す。
悪用は確認されていない
公告は、事前に公になっていた脆弱性ではなく、悪用も確認していないとする。悪用の見込みは「Exploitation Less Likely」(悪用の可能性は低い)だ。CVSSの補正値の内訳も、攻撃のコードは確かめられていない(Unproven)とし、公式の修正がある(Official Fix)としている。11月11日の時点で、米CISAの悪用を確認した脆弱性の一覧(KEV)にも載っていない。
SAGUSでは使っていない
SAGUSは、自社の開発と本番のサイトで、Azure Managed Grafanaを使っていないことを確かめた。当たる物は無く、自社の側で設定を変える物は無い。
編集部の見方
編集部は、Azure Managed Grafanaを使う人は、対応の中身が出るのを待たず、ワークスペースのIDに付いたロールの範囲を今日のうちに確かめるべきだと考える。公告は、漏れたトークンでその権限のまま動けると書く。どのIDのトークンかは書いていないが、ワークスペースのIDだった場合に備える手間は小さい。権限の文書によると、ポータルで作る時、作る人にロールを割り当てる権限があれば、IDにサブスクリプションの範囲の「Monitoring Reader」がデフォルトで付く。範囲をリソース グループまで絞れるかを見ておくとよい。
出典
に確認(日本時間)
この記事は役に立ちましたか
ありがとうございます
ありがとうございます
関連記事
- Cloud Storage Manager
「Cloud Storage Manager」に認証なしの脆弱性 最新の1.2.9へ
- AutomatorWP
「AutomatorWP」のWebhooksに認可回避の脆弱性 管理者を乗っ取られ得る